Du SOC à la solution Zabbix : panorama de la supervision et de la cybersécurité opérationnelle.
Introduction
1. Où se situe la supervision aujourd’hui ?
Avant d’aborder la supervision au sens strict, il est utile de la replacer dans l’écosystème plus large de la cybersécurité opérationnelle : SOC, EDR, XDR, SOAR… Ces briques sont complémentaires à la supervision, et souvent construites au-dessus d’elle. Ce chapitre en dresse un panorama avant d’entrer dans le détail de la supervision et de la solution Zabbix.
2. Le SOC (Security Operations Center)
- Définition : équipe et infrastructure qui surveillent en continu (24 h/24, 7 j/7) la sécurité d’un système d’information.
- Rôle : détecter les incidents de sécurité, les qualifier, et coordonner la réponse.
- Ce qu’il utilise : les données remontées par la supervision, les IDS/IPS, le SIEM, et bien d’autres sources.
- Niveau 1 (N1) : tri et qualification initiale des alertes ; filtre les faux positifs.
- Niveau 2 (N2) : investigation approfondie des incidents remontés par le N1.
- Niveau 3 (N3) : expert, threat hunting, réponse aux incidents majeurs et amélioration continue de la détection.
- SOC interne ou externalisé : une entreprise peut opérer son propre SOC, ou déléguer cette fonction à un prestataire spécialisé (MSSP).
3. Le SIEM : centraliser et corréler les événements
- SIEM (Security Information and Event Management) : centralise, corrèle et analyse les journaux d’événements provenant de multiples sources (serveurs, réseau, applications, sécurité) pour détecter des incidents plus rapidement.
- Lien avec le SOC : c’est souvent le tableau de bord central que consultent les analystes SOC pour investiguer une alerte.
- Exemples : Splunk, IBM QRadar, ArcSight (propriétaire) ou ELK Stack — Elasticsearch, Logstash, Kibana (open source).
- Limite : un SIEM ne fait que centraliser et corréler ; c’est le SOAR qui automatise ensuite la réponse (voir plus loin).
| Brique | Rôle | Concrètement |
|---|---|---|
| Logstash | Collecte et transforme | Lit les journaux des sources, les filtre et les met au même format (normalisation) ; des agents légers comme Beats peuvent aussi les collecter |
| Elasticsearch | Stocke et indexe | Conserve les événements et permet de les retrouver en quelques secondes |
| Kibana | Visualise et explore | Tableaux de bord, recherches, graphiques et alertes pour l’analyste |
4. Comment s’articulent SIEM, EDR, NDR et XDR ?
| Élément | Rôle par rapport au SIEM |
|---|---|
| EDR (postes, serveurs) | Source : envoie ses alertes au SIEM. |
| NDR (réseau) | Source : envoie ses alertes au SIEM. |
| Autres sources (pare-feu, AD, applications…) | Sources : envoient aussi leurs journaux au SIEM. |
| SIEM | Centralise, corrèle et analyse les données reçues de toutes ces sources. |
| XDR | Unifie nativement EDR + NDR + cloud + messagerie : il recoupe en partie le rôle du SIEM plutôt que d’en être une source. |
5. EDR, NDR, XDR, MDR : la famille de la détection
- EDR (Endpoint Detection and Response) : détection et réponse au niveau des postes de travail et serveurs (endpoints).
- NDR (Network Detection and Response) : détection et réponse au niveau du réseau, en analysant les flux.
- XDR (Extended Detection and Response) : fusion et corrélation de l’EDR, du NDR, du cloud et de la messagerie en une seule plateforme, pour une vision unifiée des menaces.
- MDR (Managed Detection and Response) : le même type de service que l’EDR/XDR, mais opéré par un prestataire externe (SOC as a service).
- Pour rappel : EDR et NDR alimentent le SIEM en alertes ; le XDR recoupe en partie le rôle du SIEM en les unifiant nativement (voir section précédente).
6. SOAR : automatiser la réponse
- SOAR (Security Orchestration, Automation and Response) : plateforme qui orchestre et automatise les réponses aux alertes remontées par le SIEM.
- Playbooks : des scénarios de réponse prédéfinis (isoler une machine, bloquer une IP, ouvrir un ticket) déclenchés automatiquement lorsqu’une condition est remplie.
- Objectif : réduire le temps de réponse (MTTR) et soulager les analystes des tâches répétitives, pour qu’ils se concentrent sur les incidents les plus complexes.
7. CTI et MITRE ATT&CK
8. UEBA : la détection comportementale
- UEBA (User and Entity Behavior Analytics) : analyse le comportement habituel des utilisateurs et des machines pour repérer les écarts (connexion à 3 h du matin, volume de données inhabituel, accès à des ressources jamais consultées).
- Complémentaire aux règles classiques : là où une règle de détection classique cherche une signature connue, l’UEBA détecte ce qu’aucune règle ne peut prévoir à l’avance, en s’appuyant sur des modèles statistiques ou du machine learning.
- Où le trouve-t-on ? Rarement en produit autonome : c’est le plus souvent une fonctionnalité intégrée à un SIEM ou un XDR existant (Splunk UBA, Exabeam), plutôt qu’un outil à part entière.
9. Le modèle Zero Trust
10. Supervision et observabilité
- Supervision classique : mesure d’indicateurs prédéfinis (CPU, RAM, disponibilité…) via des agents ou des sondes, comme on le verra avec Zabbix.
- Observabilité : approche plus large qui combine logs, métriques et traces pour comprendre le comportement d’un système, y compris dans des situations non anticipées.
- APM (Application Performance Monitoring) : supervision spécifique de la performance des applications.
- MTTD (Mean Time To Detect) : durée moyenne pour détecter un incident. Un bon MTTD, combiné à un bon MTTR, est la marque d’une supervision et d’une réponse efficaces.
11. Des solutions concrètes à mettre en œuvre
| Brique | Solution libre | Solution propriétaire |
|---|---|---|
| SIEM | ELK Stack | Splunk / IBM QRadar (référence du marché) |
| EDR | Wazuh | CrowdStrike Falcon (référence du marché) |
| NDR | Zeek | Darktrace (piloté par IA) |
| XDR | Wazuh (corrélation SIEM + XDR) | Microsoft Defender XDR |
| MDR | Wazuh + équipe interne (alternative « DIY », pas de vrai équivalent libre au service) | Sophos MDR / Arctic Wolf |
| SOAR | TheHive + Cortex (projet français) | Cortex XSOAR (Palo Alto) |
| CTI | MISP | Recorded Future / Anomali |
| UEBA | Wazuh / Elastic (fonctions ML) | Splunk UBA / Exabeam (souvent intégré à un SIEM/XDR) |
La supervision reste la brique de base : sans données fiables et en temps réel sur l’état des systèmes, ni le SOC, ni le SIEM, ni l’EDR/XDR ne peuvent fonctionner correctement. Elle alimente ces outils en données brutes (métriques, logs, alertes) qui seront ensuite corrélées et enrichies. C’est ce que nous allons voir en détail dans la suite, avec la solution Zabbix comme exemple concret.
Première partie — La supervision informatique
12. Qu’est-ce que la supervision informatique ?
Dans une infrastructure informatique, il est essentiel de garantir le bon fonctionnement des systèmes, réseaux, services et applications. Pour cela, les entreprises mettent en place des outils de supervision, qui permettent de surveiller en temps réel l’état et les performances des ressources informatiques.
- Définition : la supervision informatique désigne l’ensemble des outils et méthodes permettant de surveiller, mesurer, analyser et alerter sur l’état d’un système informatique. Elle comprend le monitoring, les alertes, les tableaux de bord et parfois des actions automatiques.
- Objectifs : assurer la disponibilité des services, prévenir les incidents, optimiser les performances, réduire le temps de résolution des pannes (MTTR).
13. Composants d’un système de supervision
| Composant | Rôle |
|---|---|
| Agent / Sondes | Collecter les données sur les machines (CPU, RAM, disques, etc.) |
| Serveur de supervision | Centralise les informations et déclenche les alertes |
| Base de données | Stocke les historiques de mesures |
| Interface Web / Dashboard | Visualise l’état du système (ex : Grafana) |
| Système d’alerte | Envoie des notifications (mail, SMS, webhook, etc.) |
14. Supervision active vs passive
- Supervision active (polling) : le serveur interroge régulièrement chaque équipement pour connaître son état (ex : toutes les 60 secondes). C’est le mode utilisé par SNMP en interrogation classique.
- Supervision passive (push / trap) : c’est l’équipement surveillé qui envoie lui-même une information ou une alerte au serveur dès qu’un événement survient, sans attendre d’être interrogé (traps SNMP, agents actifs Zabbix).
- En pratique : la plupart des outils, dont Zabbix, combinent les deux approches selon le type de donnée et la réactivité recherchée.
15. Indicateurs clés de la supervision
- MTTR (Mean Time To Repair) : durée moyenne pour résoudre un incident après sa détection.
- MTBF (Mean Time Between Failures) : durée moyenne de fonctionnement entre deux pannes.
- SLA (Service Level Agreement) : engagement contractuel de disponibilité envers un client (ex : 99,9 %).
- SLO (Service Level Objective) : objectif interne de performance, souvent plus exigeant que le SLA.
Disponibilité (%) = MTBF / (MTBF + MTTR) × 100
-- Plus le MTTR est faible et le MTBF élevé, plus la disponibilité est haute.
16. Le protocole SNMP
- SNMP (Simple Network Management Protocol) : protocole standard pour interroger les équipements réseau (switches, routeurs, pare-feux) sans installer d’agent dédié.
- MIB (Management Information Base) : catalogue des informations disponibles sur un équipement.
- OID (Object Identifier) : identifiant unique d’une information au sein de la MIB (ex : charge CPU).
- Versions : SNMPv1 et v2c transmettent les communautés en clair ; seule SNMPv3 apporte l’authentification et le chiffrement. En environnement professionnel, SNMPv3 est fortement recommandée.
SNMPv3 ne chiffre pas automatiquement : le niveau de sécurité se choisit lors de la configuration.
| Niveau | Authentification | Chiffrement | À retenir |
|---|---|---|---|
| noAuthNoPriv | Non | Non | Aucune protection : à éviter |
| authNoPriv | Oui | Non | Les requêtes sont authentifiées, mais leur contenu reste lisible |
| authPriv | Oui | Oui | Niveau recommandé : authentification et confidentialité |
17. Comment fonctionne SNMP ?
SNMP repose sur un dialogue entre un manager (le serveur de supervision, ex : Zabbix) et un agent installé sur l’équipement surveillé.
- GET : le manager demande la valeur d’un OID précis (ex : la charge CPU actuelle).
- GETNEXT : le manager demande l’OID suivant dans l’arbre ; sert à parcourir toute la MIB.
- SET : le manager modifie la valeur d’un objet à distance (opération rare, sensible en sécurité).
- TRAP : c’est l’inverse ; l’agent alerte spontanément le manager, sans attendre d’être interrogé.
18. La MIB et les OID : exemple concret
La MIB (Management Information Base) est une arborescence hiérarchique d’objets, un peu comme un annuaire. Chaque objet y possède une adresse unique : son OID (Object Identifier), une suite de nombres séparés par des points.
| Segment | Signification |
|---|---|
| 1 | iso |
| 3 | org |
| 6 | dod |
| 1 | internet |
| 2 | mgmt |
| 1 | mib-2 (RFC 1213, le socle standard) |
| 1 | system |
| 3 | sysUpTime (l’objet recherché) |
| 0 | instance (la valeur elle-même) |
- 1.3.6.1 : la racine standard « internet », utilisée par tous les équipements réseau.
- 1.2.1 : la branche « mib-2 », le socle standard défini par la RFC 1213.
- MIB privée : chaque constructeur peut aussi définir ses propres OID sous la branche « entreprise » (1.3.6.1.4.1.X).
19. Exemple partiel d’une MIB : le groupe system
Le groupe system (1.3.6.1.2.1.1) est présent sur presque tous les équipements SNMP : il regroupe six informations générales, dont sysUpTime vu précédemment (3ᵉ objet de la branche).
system (1.3.6.1.2.1.1)
├─ sysDescr     .1  Description du système (modèle, OS…)
├─ sysObjectID  .2  Identifiant unique du constructeur
├─ sysUpTime    .3  Durée depuis le dernier démarrage
├─ sysContact   .4  Contact de l'administrateur
├─ sysName      .5  Nom de l'équipement
└─ sysLocation  .6  Localisation physique
En pratique : un outil comme snmpwalk permet de parcourir toute une MIB objet par objet, sans rien connaître à l’avance.
20. Agent vs SNMP : deux approches complémentaires
Zabbix combine en réalité les deux approches : un agent sur les serveurs, SNMP sur le matériel réseau.
| Critère | Agent (ex : Zabbix Agent 2) | SNMP |
|---|---|---|
| Installation | Logiciel à installer sur la machine | Rien à installer : déjà intégré au firmware |
| Équipements visés | Serveurs, postes (Linux, Windows…) | Matériel réseau (switch, routeur, imprimante…) |
| Profondeur des données | Très riche : processus, fichiers, scripts, logs | Limité à ce qu’expose la MIB du constructeur |
| Mode de communication | Actif (push) ou passif (pull) | Actif (polling) ou passif (trap) |
| Sécurité | TLS + authentification possibles | v1/v2c en clair ; seule v3 est chiffrée |
Exemple typique : un serveur Linux → agent Zabbix ; un switch Cisco → SNMP. Ce sujet est approfondi dans la 3ᵉ partie : agent ou SNMP ?
21. Sécuriser le serveur de supervision
22. Comparatif des outils de supervision
| Outil | Positionnement |
|---|---|
| Zabbix | Open source, tout-en-un (collecte, alertes, dashboards), très utilisé en entreprise. |
| Nagios / Centreon | Référence historique ; Centreon ajoute une interface web complète autour du moteur Nagios. |
| Icinga2 | Fork de Nagios, plus moderne, avec une API REST native. |
| Prometheus + Grafana | Approche « cloud native », très répandue avec Kubernetes. |
| PRTG | Solution commerciale, simple à déployer, plutôt orientée PME. |
23. À retenir
La supervision informatique est un pilier fondamental de la gestion des systèmes d’information. Elle permet non seulement d’assurer la performance et la stabilité des infrastructures, mais elle joue également un rôle stratégique en cybersécurité.
Deuxième partie — Zabbix
24. Présentation de Zabbix
Zabbix est une solution open source de surveillance et de monitoring des réseaux et des applications, conçue pour offrir une visibilité complète et en temps réel sur l’état de vos infrastructures. Que vous gériez des serveurs, des réseaux, des services cloud ou des applications, Zabbix vous permet de surveiller, d’analyser et d’agir sur les performances et la disponibilité de vos ressources.
- Surveillance complète : serveurs, réseaux, applications, services et environnements cloud.
- Détection des problèmes : alertes en temps réel et mécanismes de notification.
- Tableaux de bord personnalisables : dashboards et graphiques interactifs.
- Automatisation : tâches de surveillance et de maintenance.
- Extensibilité : architecture modulaire, plugins, intégrations tierces.
25. Zabbix et la cybersécurité
26. Avantages et cas d’utilisation
- Open source : gratuit, sans frais de licence, personnalisable.
- Communauté active : documentation complète et support communautaire.
- Évolutivité : de quelques serveurs à des milliers de dispositifs.
- Cas d’utilisation : serveurs, réseaux, applications, environnements cloud, sécurité.
27. Intégrations avec des outils de sécurité
| Catégorie | Outils populaires |
|---|---|
| SIEM | Splunk, IBM QRadar, ArcSight, ELK Stack |
| IDS / IPS | Snort, Suricata, OSSEC |
| Gestion des vulnérabilités | Nessus, OpenVAS, Qualys |
| Gestion des logs | Graylog, Fluentd, Rsyslog |
| IAM | FreeIPA, OpenLDAP, Microsoft Active Directory |
28. Exemple d’intégration avec Splunk
29. Sécurité : « su » vs « su - »
30. Installation de Zabbix
Pour que la solution Zabbix fonctionne, il faut avant tout mettre en place une base de données de type MySQL (MySQL, MariaDB) ou PostgreSQL, puis un serveur web de type Apache ou Nginx.
apt install mariadb-serverroot@server:~# mysql_secure_installation
Enter current password for root (enter for none):
Change the root password? [Y/n] Y
Remove anonymous users? [Y/n] Y
Disallow root login remotely? [Y/n] Y
Remove test database and access to it? [Y/n] Y
Reload privilege tables now? [Y/n] Y
Thanks for using MySQL!On télécharge et on installe Zabbix (ici, version 7.4) et ses outils complémentaires.
wget https://repo.zabbix.com/zabbix/7.4/release/debian/pool/main/z/zabbix-release/zabbix-release_latest_7.4+debian12_all.deb
dpkg -i zabbix-release_latest_7.4+debian12_all.deb
apt update && apt upgrade
apt install zabbix-server-mysql zabbix-frontend-php \
zabbix-apache-conf zabbix-sql-scripts zabbix-agentOn crée la base de données dédiée à Zabbix et on importe sa structure.
# mysql -uroot -p
mot de passe
mysql> create database zabbix character set utf8mb4 collate utf8mb4_bin;
mysql> create user zabbix@localhost identified by 'mot de passe zabbix';
mysql> grant all privileges on zabbix.* to zabbix@localhost;
mysql> quit;

# zcat /usr/share/zabbix/sql-scripts/mysql/server.sql.gz | mysql \
--default-character-set=utf8mb4 -uzabbix -p zabbixOn indique le mot de passe dans la configuration, puis on démarre les services.
# /etc/zabbix/zabbix_server.conf
DBPassword=mot de passe BDD

systemctl restart zabbix-server zabbix-agent apache2
systemctl enable zabbix-server zabbix-agent apache2
L’URL par défaut de l’interface graphique est http://@IP-serveur/zabbix. Connectez-vous avec Admin / zabbix pour la première fois.
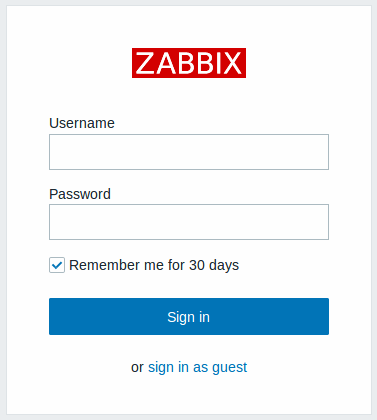
31. Première connexion : changez immédiatement le mot de passe
32. Sécuriser l’installation Zabbix
ufw allow 80/tcp
ufw allow 443/tcp
ufw allow 10051/tcp
mysqldump -uzabbix -p zabbix > /backup/zabbix_$(date +%F).sql
33. Vérifications post-installation
systemctl status zabbix-server
journalctl -u zabbix-server -f
ss -tlnp | grep 10051
34. Pour aller plus loin
La politique de sécurité complète de la plateforme et la recette de l’installation sont détaillées dans la 2ᵉ partie.
Annexe — Glossaire des abréviations
| Sigle | Signification |
|---|---|
| MTTR | Mean Time To Repair : durée moyenne de résolution d’un incident après sa détection |
| MTBF | Mean Time Between Failures : durée moyenne de fonctionnement entre deux pannes |
| MTTD | Mean Time To Detect : durée moyenne pour détecter un incident |
| SLA | Service Level Agreement : engagement contractuel de disponibilité d’un service |
| SLO | Service Level Objective : objectif interne de performance visé pour tenir le SLA |
| SNMP | Simple Network Management Protocol : protocole de supervision des équipements réseau |
| MIB / OID | Management Information Base / Object Identifier : catalogue et identifiants des données interrogeables via SNMP |
| Communauté SNMP | Chaîne partagée jouant le rôle de mot de passe en SNMP v1/v2c, transmise en clair |
| SOC | Security Operations Center : équipe qui surveille en continu la sécurité d’un SI |
| SIEM | Security Information and Event Management : centralise, corrèle et analyse les événements de sécurité |
| ELK | Elasticsearch, Logstash, Kibana : suite logicielle de centralisation de logs |
| EDR | Endpoint Detection and Response : détection et réponse au niveau des postes et serveurs |
| NDR | Network Detection and Response : détection et réponse au niveau du réseau |
| XDR | Extended Detection and Response : corrélation EDR + NDR + cloud + messagerie |
| MDR | Managed Detection and Response : détection/réponse opérée par un prestataire externe |
| SOAR | Security Orchestration, Automation and Response : orchestration et automatisation des réponses |
| Playbook | Scénario de réponse prédéfini, exécuté automatiquement par un SOAR |
| IDS / IPS | Intrusion Detection/Prevention System : détecte (IDS) ou bloque (IPS) une intrusion réseau |
| Faux positif | Alerte déclenchée à tort par une règle de détection |
| Corrélation | Mise en relation d’événements de sources différentes pour détecter une attaque |
| CTI | Cyber Threat Intelligence : renseignement sur les menaces |
| MITRE ATT&CK | Référentiel public des tactiques et techniques d’attaque |
| UEBA | User and Entity Behavior Analytics : détection par analyse comportementale |
| Zero Trust | Modèle qui ne fait jamais confiance par défaut, même en interne |
| APM | Application Performance Monitoring : supervision de la performance des applications |
| IAM | Identity and Access Management : gestion des identités et de leurs droits d’accès |
| LDAP | Lightweight Directory Access Protocol : protocole d’interrogation d’un annuaire d’identités |
| AD | Active Directory : service d’annuaire Microsoft |
| ACL | Access Control List : liste de règles qui autorise ou refuse l’accès selon l’adresse ou l’utilisateur |
| NTP | Network Time Protocol : protocole de synchronisation des horloges |
| TLS | Transport Layer Security : protocole de chiffrement des échanges réseau |
| PSK | Pre-Shared Key : clé secrète partagée à l’avance entre deux parties |
🧠 Testez vos connaissances
8 questions. Répondez puis cliquez sur « Corriger ». Rien n’est enregistré : c’est de l’auto-évaluation.
© 2026 Bruno Jousseaume. Ce cours est publié sous licence CC BY-NC-SA 4.0 : vous pouvez le partager et l’adapter en citant l’auteur et un lien vers cette page, sans usage commercial, et en partageant vos adaptations sous la même licence.